


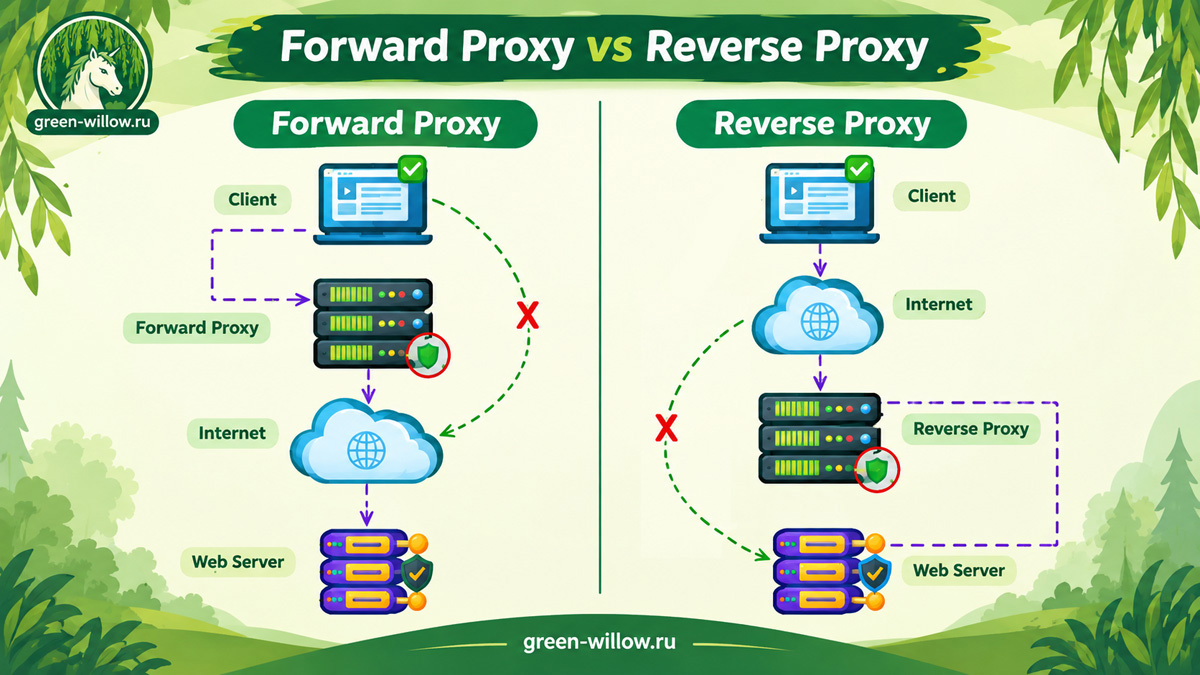
На первый взгляд обе технологии выглядят практически одинаково: клиент обращается к промежуточному серверу, а тот взаимодействует с другим узлом сети. Однако направление взаимодействия и задачи этих двух типов прокси принципиально различаются.
Forward Proxy
Forward Proxy, или прямой прокси-сервер, располагается между клиентом и внешней сетью. В такой конфигурации прокси представляет именно клиента.
Типичная схема выглядит следующим образом:
Client → Forward Proxy → Internet → Web ServerКлиент не обращается к целевому серверу напрямую. Вместо этого его запрос сначала поступает на Forward Proxy. Прокси получает запрос, при необходимости выполняет его обработку и отправляет его дальше в Интернет. Ответ возвращается через тот же промежуточный узел.
Например, в корпоративной сети десятки рабочих станций могут использовать один прокси для доступа к внешним ресурсам. В таком случае пользователям не обязательно предоставлять прямой доступ во внешний Интернет. Сетевой администратор может организовать централизованный контроль исходящих соединений.
Forward Proxy способен выполнять сразу несколько задач. Он может фильтровать запросы, ограничивать доступ к определённым ресурсам, вести журналы соединений, применять правила безопасности и кэшировать часто используемые данные. Кроме того, внешний сервер может видеть адрес прокси, а не непосредственный адрес клиента, в зависимости от используемого протокола и настроек.
Для специалиста по информационной безопасности особенно важно понимать другое свойство такой схемы: клиент находится перед прокси, а сервер назначения – за ним. Поэтому Forward Proxy контролирует прежде всего исходящий трафик.
В Linux-среде подобная инфраструктура может использоваться, например, при организации контролируемого доступа к Интернету, тестировании сетевых приложений или анализе HTTP/HTTPS-трафика.
Reverse Proxy
Reverse Proxy, или обратный прокси-сервер, работает с противоположной стороны. Он представляет уже серверную инфраструктуру, скрывая внутренние серверы от непосредственного доступа клиентов.
Упрощённая схема выглядит так:
Client → Internet → Reverse Proxy → Web ServerКлиент обращается к публичному адресу сервиса, однако фактически соединение сначала принимает Reverse Proxy. Только после этого прокси передаёт запрос одному из внутренних серверов.
Например, веб-приложение может быть размещено на нескольких серверах. Пользователь при этом видит только один публичный адрес. Reverse Proxy принимает запросы и самостоятельно определяет, куда их необходимо направить.
Такая архитектура широко используется для построения веб-инфраструктуры. Reverse Proxy может выполнять балансировку нагрузки между несколькими серверами, завершать TLS-соединения, фильтровать запросы, ограничивать скорость обращений, кэшировать данные и обеспечивать дополнительный уровень защиты.
В качестве Reverse Proxy часто применяются Nginx, Apache HTTP Server, HAProxy и специализированные сетевые решения.
Особенно интересен Reverse Proxy с точки зрения безопасности. Внешний клиент не обязан иметь прямого сетевого доступа к внутреннему Web Server. Публично доступным может быть только прокси, тогда как реальные серверы приложения располагаются во внутренней сети.
Главное различие
Основное различие можно запомнить очень просто:
Forward Proxy защищает и представляет клиентов.
Reverse Proxy защищает и представляет серверы.
У Forward Proxy клиент находится «за» прокси:
Client → Proxy → InternetУ Reverse Proxy сервер находится «за» прокси:
Internet → Proxy → Web ServerИменно поэтому эти технологии нельзя считать двумя названиями одного и того же решения. С технической точки зрения они действительно могут использовать похожие механизмы – принимать соединение, анализировать запрос и передавать его дальше, – но архитектурная роль узла совершенно различна.
Что показывают стрелки на схеме
При изучении прокси важно обращать внимание не только на сами узлы, но и на направление разрешённых и запрещённых соединений.
В конфигурации Forward Proxy нормальный маршрут проходит через прокси:
Client → Forward Proxy → Internet → Web ServerПри этом прямой маршрут клиента к Интернету может быть запрещён политикой безопасности. То есть клиент не должен обходить прокси и самостоятельно устанавливать внешнее соединение.
В конфигурации Reverse Proxy ситуация противоположная:
Client → Internet → Reverse Proxy → Web ServerЗдесь клиенту разрешено обращаться к публичной точке входа, но внутренний Web Server не должен быть непосредственно доступен из внешней сети. Поэтому прямой маршрут Internet → Web Server может блокироваться правилами межсетевого экрана или другой сетевой политики.
Именно поэтому на подобных схемах важно различать обычные стрелки, обозначающие разрешённый маршрут, и линии с красным крестом, обозначающие нежелательный или запрещённый путь.
Forward Proxy и Reverse Proxy в Kali Linux
Для практического изучения сетевых технологий Kali Linux предоставляет особенно удобную среду. В системе присутствует большое количество инструментов, позволяющих анализировать сетевые соединения, исследовать HTTP-трафик, проверять конфигурации серверов и моделировать различные сетевые сценарии.
Например, специалист может построить лабораторную сеть, в которой одна машина играет роль клиента, другая – прокси-сервера, а третья – Web Server. Затем можно наблюдать, какие соединения устанавливаются между узлами, какие адреса видит каждая сторона и что происходит при блокировке прямого маршрута.
Для Reverse Proxy можно дополнительно разместить несколько серверов за одним входным узлом и проверить распределение запросов между ними. Это позволяет на практике понять, почему обратные прокси часто становятся важной частью современной серверной архитектуры.
При изучении сетевой безопасности особенно полезно не просто запоминать определения, а анализировать границы доверия и разрешённые маршруты. Кто инициирует соединение? Какой узел видит внешний клиент? Какой сервер скрыт от внешней сети? Может ли клиент обойти прокси? Может ли внешний пользователь обратиться непосредственно к внутреннему серверу?
Ответы на эти вопросы позволяют быстро определить назначение конкретной прокси-конфигурации.
Таким образом, Forward Proxy и Reverse Proxy используют сходный принцип посредничества, но находятся по разные стороны сетевого взаимодействия. Forward Proxy является посредником для клиентов и контролирует исходящие обращения, тогда как Reverse Proxy является входной точкой для серверной инфраструктуры и контролирует доступ к внутренним сервисам. Понимание этого различия является важной основой для дальнейшего изучения сетевой безопасности, веб-серверов, межсетевых экранов, балансировки нагрузки и построения защищённой инфраструктуры в Linux.
